Aktuální přehled provozu
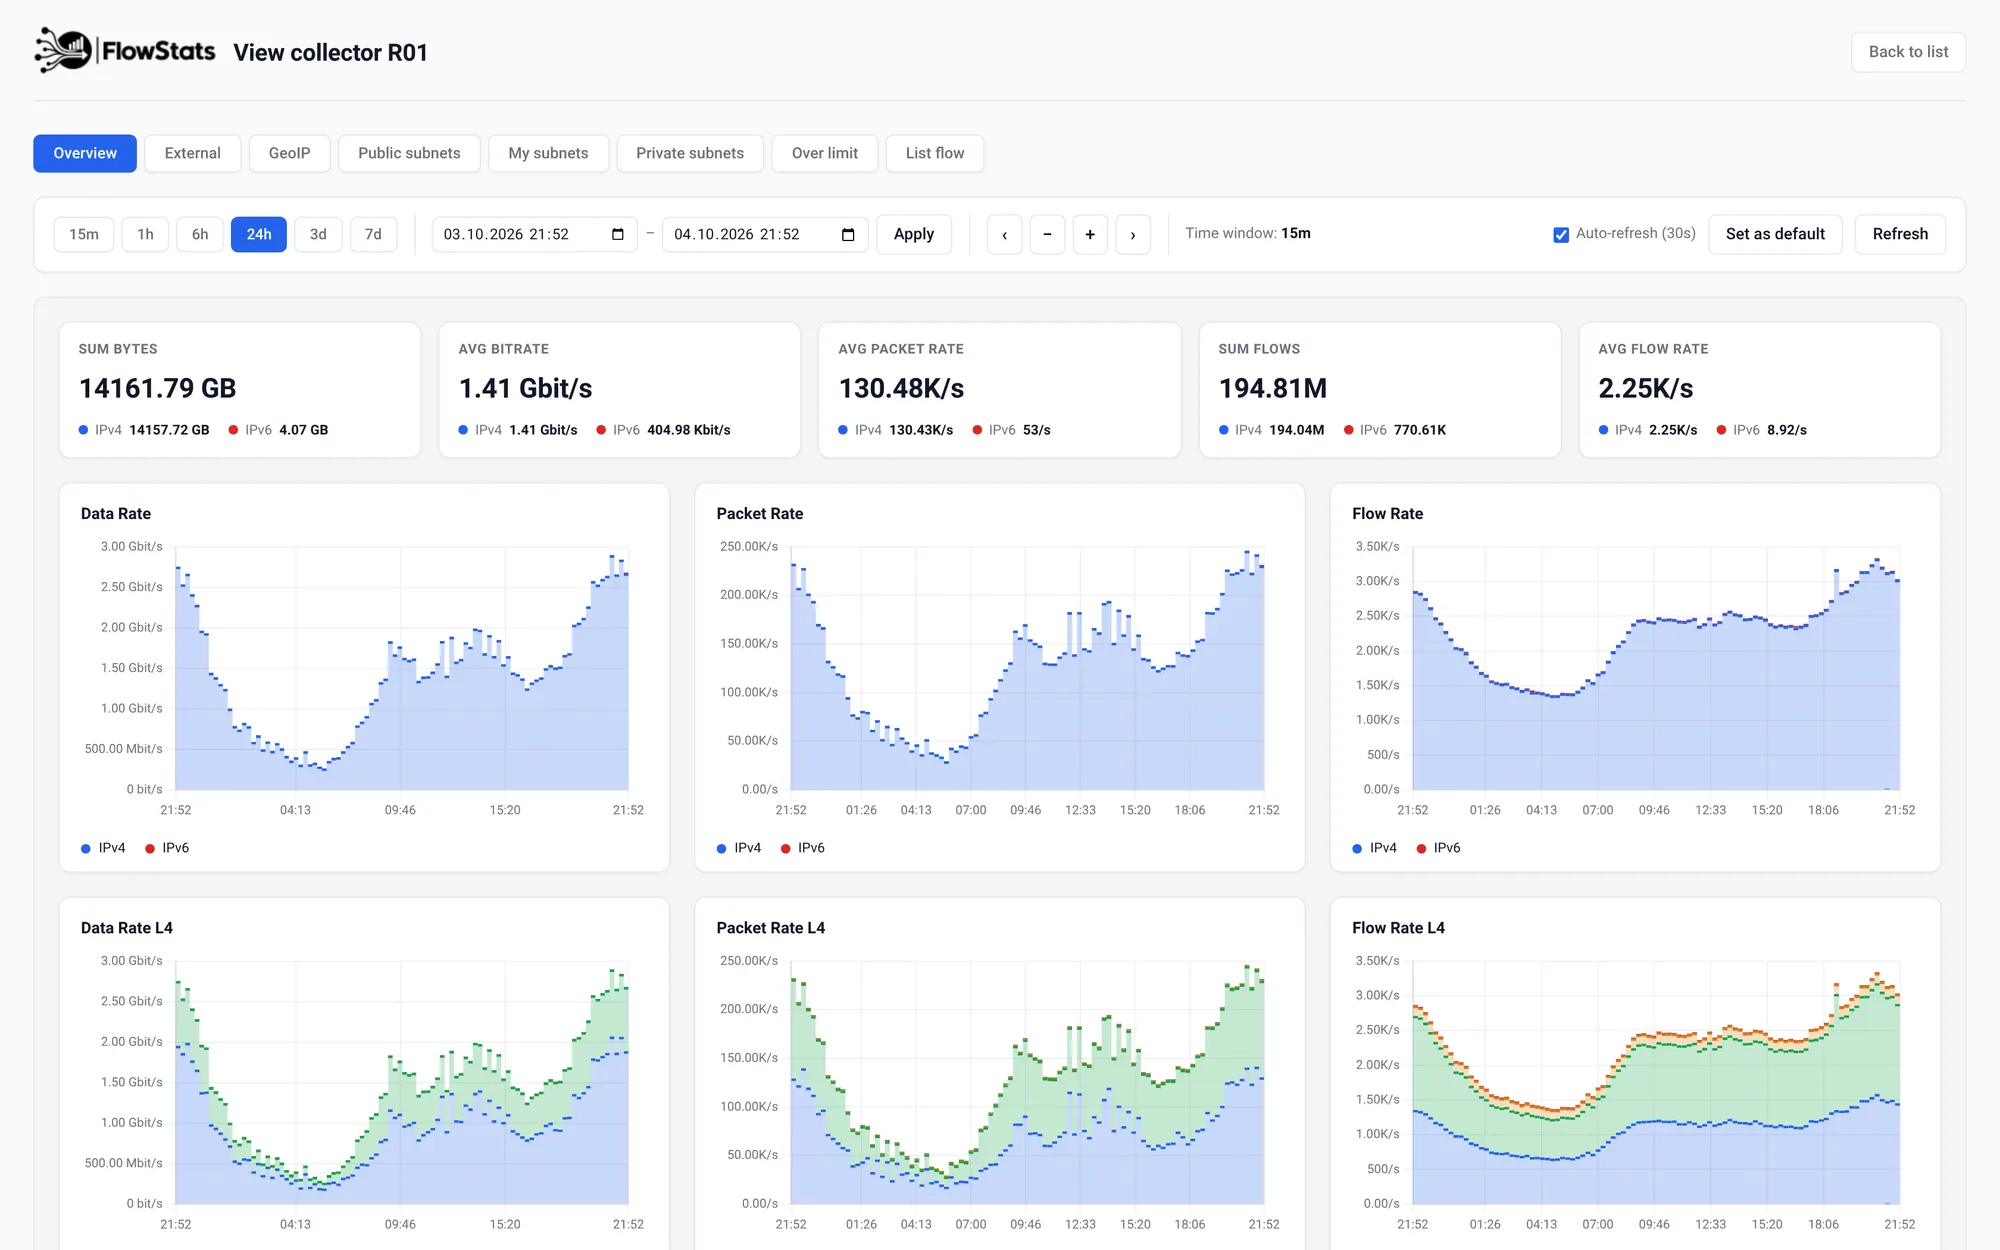
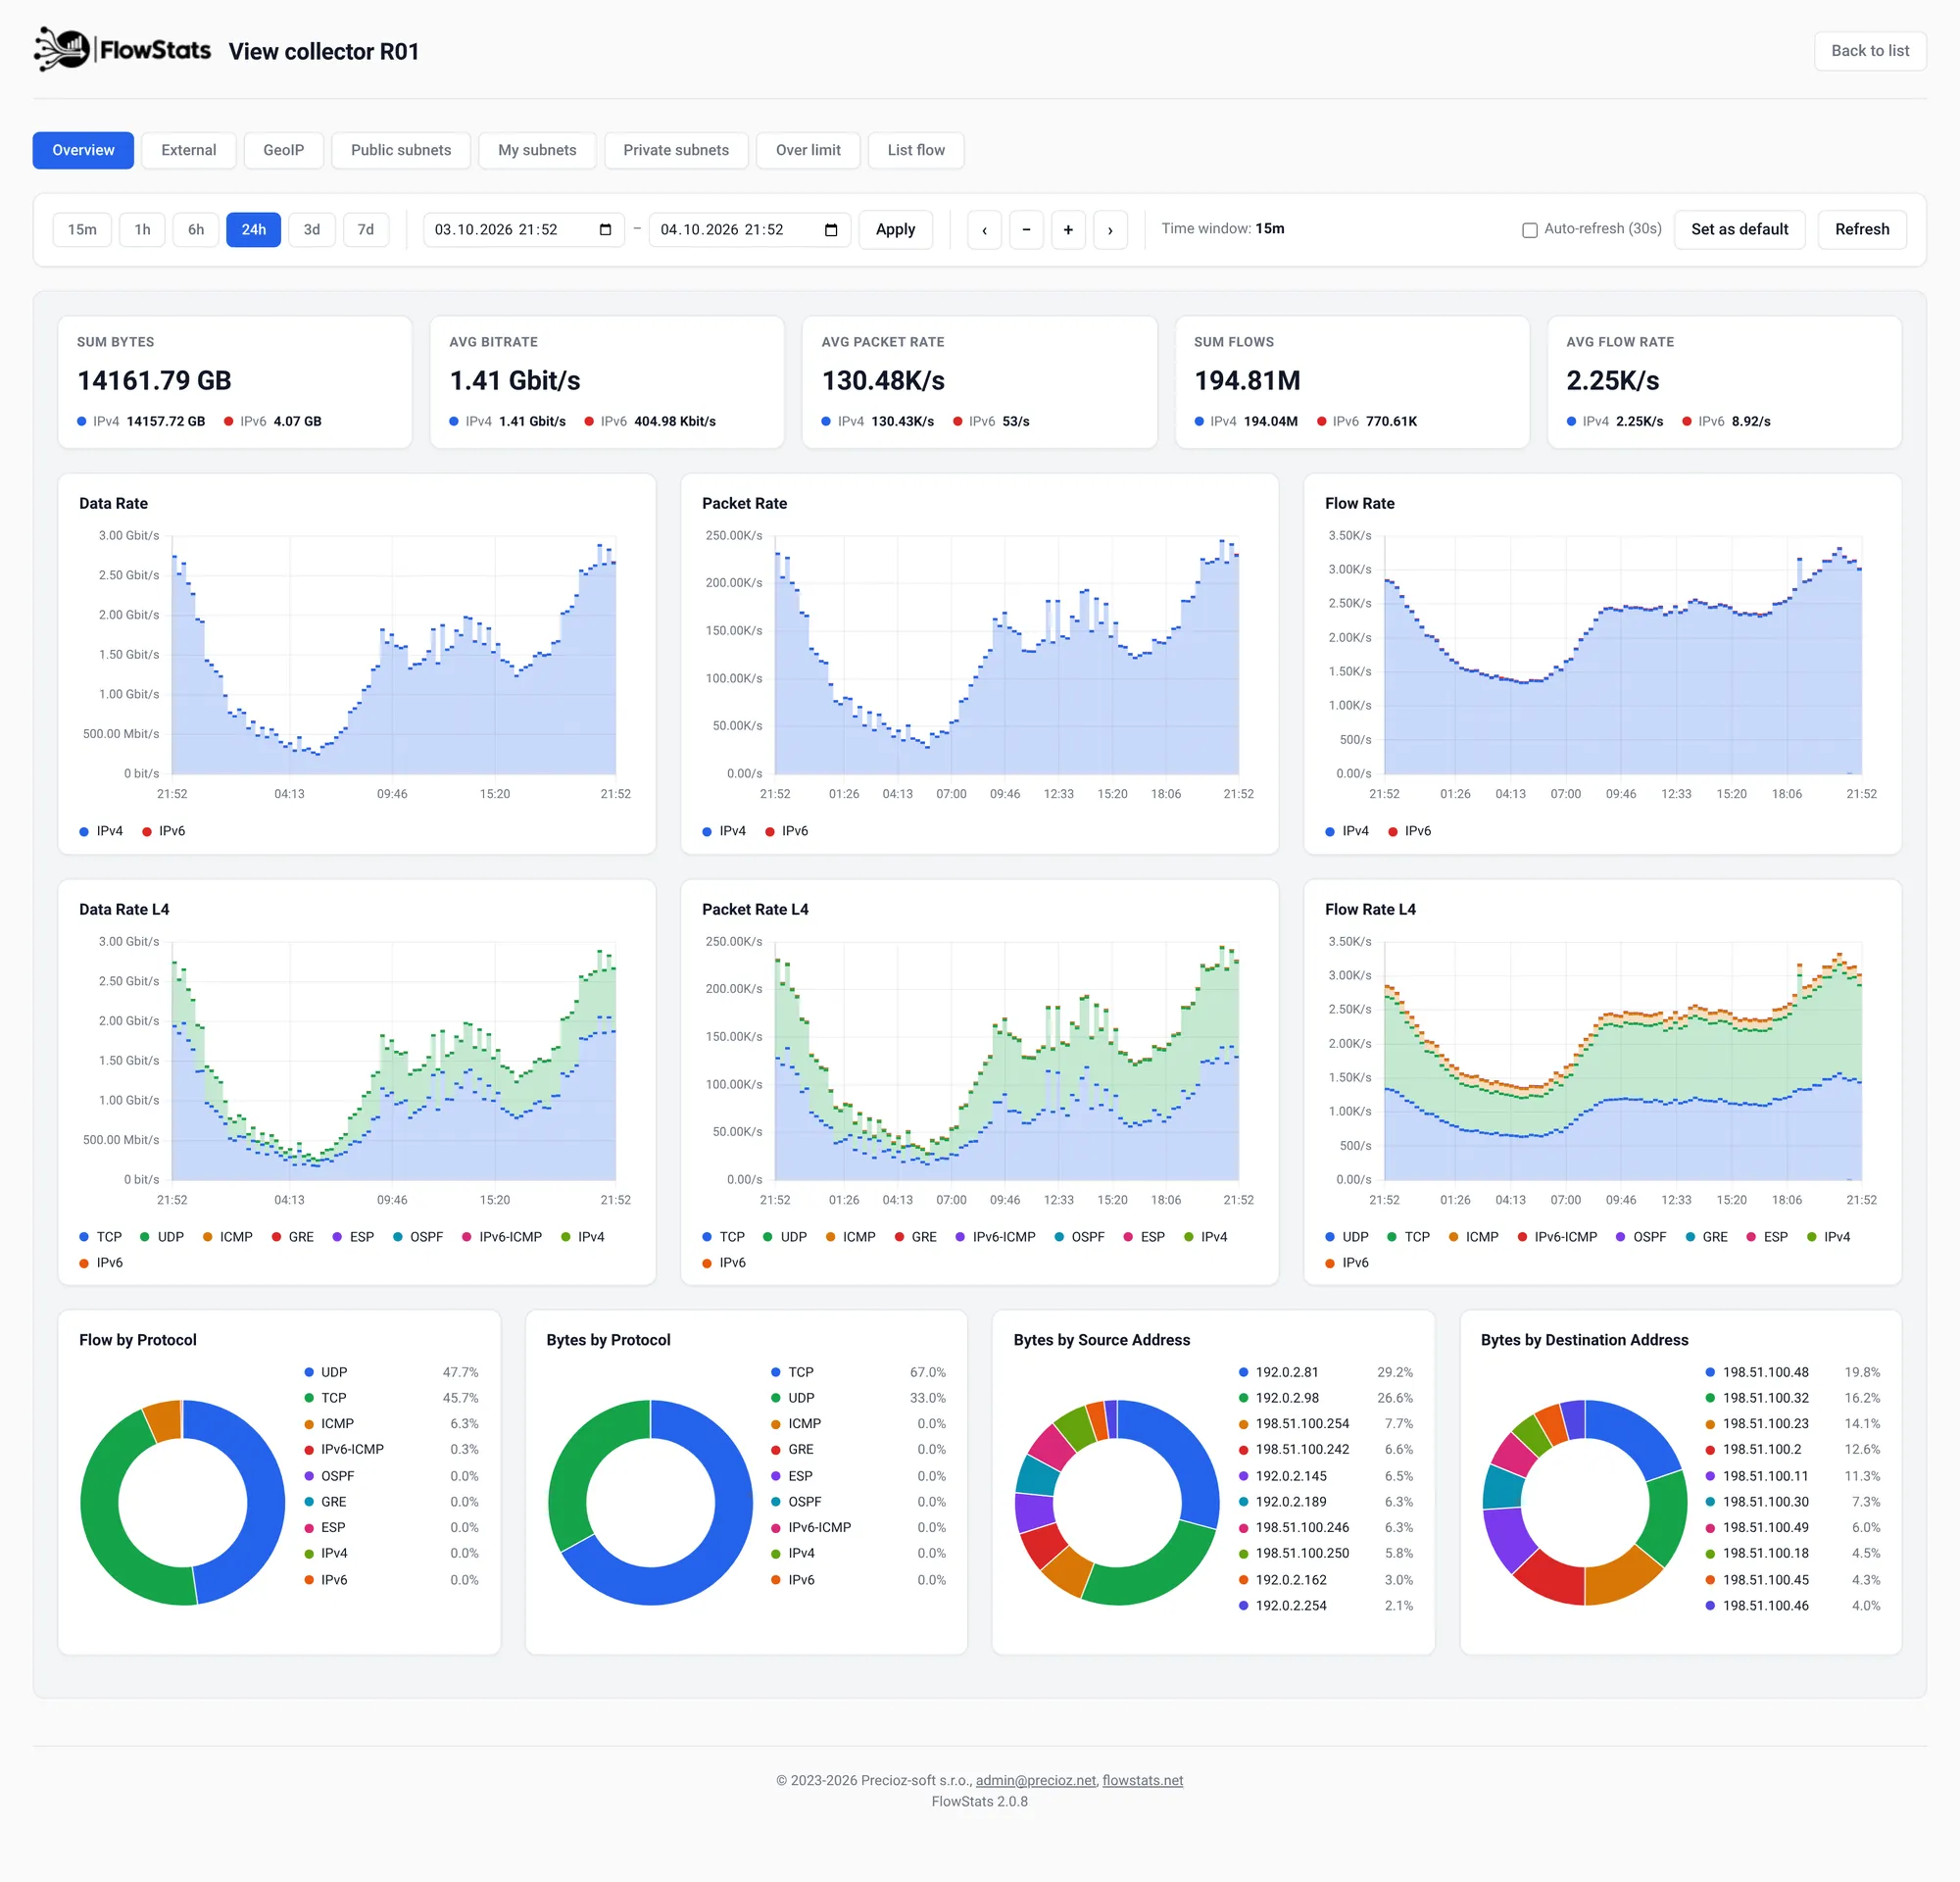
Datový, paketový a flow tok rozdělený podle IPv4/IPv6 a L4 protokolu. Grafy s možností přiblížení od 15 minut do 7 dnů.
FlowStats je nenáročný NetFlow kolektor a analyzátor, který běží na Vašem vlastním serveru. Aktuální grafy provozu, TOP IP adresy, přehled podle ASN, vyhledávání flow záznamů a hlídání překročení limitů - vše na jednom serveru.
Většina sítí už NetFlow exportuje, ale ukládá ho jen kvůli data retention. FlowStats z něj dělá odpovědi.
Datový, paketový a flow tok rozdělený podle IPv4/IPv6 a L4 protokolu. Grafy s možností přiblížení od 15 minut do 7 dnů.
Nejaktivnější IP adresy podle objemu dat a počtu flow, zvlášť pro veřejné, vaše vlastní a privátní (natované) subnety.
Uvidíte, se kterými sítěmi váš provoz komunikuje - Google, Meta, Akamai, vaši upstreamoví poskytovatelé - podle počtu flow i objemu dat.
Filtrování jednotlivých záznamů podle adresy, portu, protokolu i NAT polí (včetně negace) a export do CSV nebo JSON.
Limity flow/s pro jednotlivé skupiny subnetů odhalí skenování, floody i problémová zařízení. Upozornění přes Slack, Pushover nebo Prometheus.
Když adresa překročí RTBH limit, FlowStats ji přes API přidá do address listu na MikroTiku - s časovým limitem a úplnou historií.
Zátěž CPU po jednotlivých jádrech, počet conntrack záznamů a datový a paketový tok na rozhraních ze SNMP nebo Prometheus node exporteru.
Statistiky se počítají předem a ukládají do vestavěné time-series databáze. Bez problémů běží na malém virtuálu - doporučujeme SSD/NVMe.
Kolektory nastavíte ve webovém rozhraní nebo přes HTTP API. HTTPS, basic auth a tmavý režim jsou samozřejmostí.
Reálné snímky z běžící instance. Anonymizováno na dokumentačními rozsahy.
Nasměrujte export NetFlow na FlowStats a grafy máte hned - bez PHP nebo externí databáze, o kterou byste se museli starat.
Každý kolektor naslouchá na vlastním UDP portu a přijímá NetFlow z vašich routerů, switchů a firewallů.
Flow záznamy se agregují do statistik podle protokolů, subnetů a ASN a ukládají se jako časové řady. V původních záznamech lze dál vyhledávat.
Vestavěné webové rozhraní zobrazuje grafy, TOP IP adresy a stav routeru a umožňuje filtrovat jednotlivé záznamy.
Adresy nad limitem spustí upozornění do vašeho dohledu, a pokud je to zapnuté, i automatickou RTBH blokaci na MikroTiku.
Jedno měsíční předplatné, ve kterém je vše - a žádné překvapení po skončení dotace.
Jedna cena, vše v ceně. Nejdřív si to vyzkoušejte zdarma - bez instalace.
Grafy, GeoIP, vyhledávání flow, alerting i automatické RTBH. Žádné doplňky ani vyšší tarify.
Začněte zkušební verzí zdarma v cloudu a pošlete do ní data z jednoho exportéru. Na vlastní server nainstalujete, až budete připraveni.
Jednoduché měsíční předplatné - nejedná se o software provozovaný z dotačních titulů, jehož skutečnou cenu zjistíte až po skončení dotace.
Jakýkoli router, switch nebo firewall, který exportuje NetFlow - například MikroTik, Cisco nebo Juniper. Každý kolektor naslouchá na vlastním UDP portu, takže můžete jednotlivé exportéry nebo lokality oddělit.
Server s Debianem - virtuální nebo fyzický. FlowStats se dodává jako balíček .deb a běží jako systemd služba. Pro rychlé vyhledávání v záznamech doporučujeme SSD/NVMe disky.
Ne. FlowStats běží na Vašem serveru, takže flow data zůstávají u vás. Pokud chcete, můžeme vám také spustit zkušební verzi v cloudu, bez jakékoli instalace na vaší straně.
Nastavíte limity flow/s pro veřejné, vlastní a privátní subnety. Adresy nad limitem se zobrazí v přehledu Over limit a mohou odeslat upozornění přes Slack, Pushover nebo Prometheus. Pomocí samostatného RTBH limitu se problémové adresy automaticky přidají do address listu na MikroTiku, s nastavitelnou dobou platnosti.
Ano. Přes HTTP API můžete stáhnout běžící konfiguraci, nahrát novou a načíst ji (hodí se pro správu konfigurací a zálohy).
Vyzkoušejte FlowStats zdarma v cloudu. Nic neinstalujete - s nasměrováním prvního exportéru vám pomůžeme.